HTML Escape Generator.
HTML-Code eingeben und in sicheren, escaped Code umwandeln – damit Tags in Beiträgen, Tutorials oder auf Webseiten sichtbar bleiben, statt vom Browser ausgeführt zu werden.
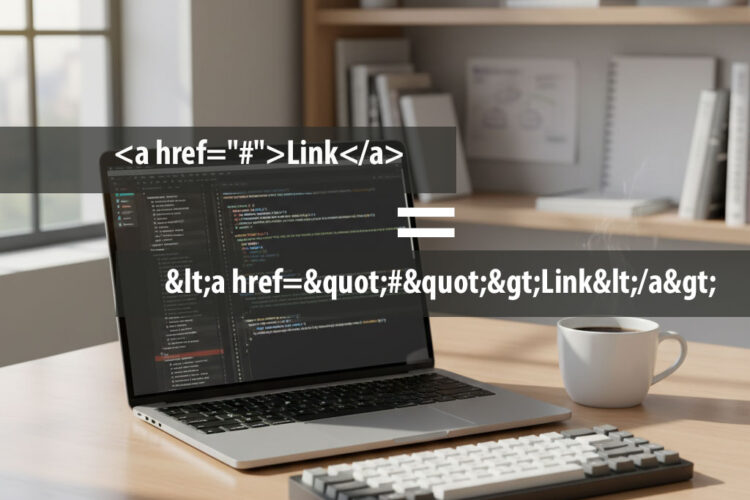
HTML-Code escapen.
Die Umwandlung läuft komplett in deinem Browser – es wird nichts übertragen oder gespeichert.
Sicheren HTML-Code erzeugen
Willkommen beim HTML Escape Generator. Hier kannst du beliebigen HTML-Code eingeben, um ihn in sicheren, escaped HTML-Code umzuwandeln. Das ist hilfreich, wenn du HTML-Code in Beiträgen, Tutorials oder auf Webseiten zeigen möchtest, ohne dass er vom Browser interpretiert wird.
Wofür wird der Generator verwendet?
Beim Darstellen von HTML-Beispielen auf Webseiten ist es wichtig, die Tags in eine Form zu bringen, die nicht vom Browser als echter HTML-Code ausgeführt wird. Dadurch bleiben die Tags sichtbar und der Code wird korrekt angezeigt.
Wie funktioniert das?
- Du gibst den HTML-Code in das Eingabefeld oben ein.
- Der Generator wandelt alle Sonderzeichen in HTML-Entities um, wie z.B.
<für<und>für>. - Das Ergebnis kannst du dann kopieren und sicher auf deiner Website verwenden.
| Zeichen | HTML-Entity | Bedeutung |
|---|---|---|
< | < | öffnende spitze Klammer (less than) |
> | > | schließende spitze Klammer (greater than) |
& | & | kaufmännisches Und (ampersand) |
" | " | doppeltes Anführungszeichen |
' | ' | einfaches Anführungszeichen (Apostroph) |
Weitere Zeichen wie Pfeile, Symbole und Formen findest du in meiner HTML Sonderzeichen Liste.
HTML escapen in JavaScript und PHP
Wenn du Nutzereingaben auf einer Webseite ausgibst, solltest du sie immer escapen – das schützt vor eingeschleustem Code (XSS). In PHP übernimmt das htmlspecialchars():
<?php
echo htmlspecialchars($eingabe, ENT_QUOTES, 'UTF-8');
In JavaScript setzt du Text am sichersten über textContent statt innerHTML. Brauchst du den escaped String selbst, hilft eine kleine Funktion:
function escapeHtml(str) {
return str
.replace(/&/g, '&')
.replace(/</g, '<')
.replace(/>/g, '>')
.replace(/"/g, '"')
.replace(/'/g, ''');
}Für wen ist das Tool gedacht?
Dieses Tool ist ein Hilfsmittel für Webentwickler, Autoren und alle, die HTML-Code darstellen möchten, ohne dass er direkt gerendert wird. Es verbessert Sicherheit und Lesbarkeit auf deiner Webseite.
Bei Fragen oder Verbesserungsvorschlägen kannst du mich gerne kontaktieren.
Weiterlernen
Einzelne Zeichen findest du schneller in der HTML Sonderzeichen Liste. Wie du Code sinnvoll erklärst, zeigt Kommentare im Code. Weitere Generatoren: QR-Code Generator und Farbpalette Generator.
Du suchst Unterstützung bei sicherem Code für deine Webseite? Ich biete Programmierung mit PHP, JavaScript und WordPress.
FAQ: HTML escapen
Kurz erklärt: HTML-Entities und sicherer Code
Was bedeutet HTML escapen?
HTML escapen heißt, Zeichen mit Sonderbedeutung wie <, >, & und Anführungszeichen durch HTML-Entities zu ersetzen. Der Browser zeigt sie dann als Text an, statt sie als HTML-Tags auszuführen.
Wann muss ich HTML-Code escapen?
Immer dann, wenn du Code als Beispiel anzeigen möchtest, zum Beispiel in Tutorials oder Blogbeiträgen, und wenn du Eingaben von Nutzern auf einer Webseite ausgibst. Im zweiten Fall schützt das Escapen vor Cross-Site-Scripting (XSS).
Welche Zeichen werden umgewandelt?
Der Generator wandelt die fünf kritischen Zeichen um: & wird zu &, < zu <, > zu >, " zu " und ' zu '. Alle anderen Zeichen bleiben unverändert.
Kann ich escaped Code wieder zurückwandeln?
Ja. Mit dem Button „Zurückwandeln“ werden die Entities wieder in die ursprünglichen Zeichen übersetzt. So kannst du escaped Code aus anderen Quellen schnell wieder lesbar machen.
Wie zeige ich escaped Code schön formatiert an?
Setze den escaped Code in ein <pre><code>-Element. <pre> erhält Zeilenumbrüche und Einrückungen, <code> kennzeichnet den Inhalt semantisch als Quellcode.
Weiter lernen.
Keine Zeit, es selbst umzusetzen? Ich baue Ihre Webseite schnell und sauber.
Jetzt kontaktieren